📱 大統領就任でBlackBerry禁止?オバマ氏が直面したセキュリティ問題
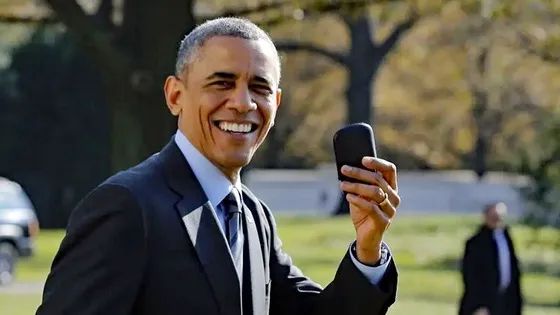
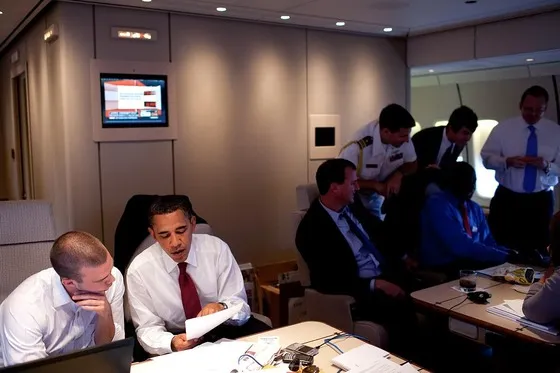
2009年に第44代アメリカ大統領へ就任したバラク・オバマ氏は、選挙運動中からBlackBerryを愛用していたことで知られています。しかし大統領の通信端末には、一般的なスマートフォンとは比較にならないほど厳しいセキュリティが要求されます。外国政府による盗聴や端末への侵入、マルウェア、位置情報の追跡だけでなく、通信記録を適切に保存する必要もあります。実際、ホワイトハウスは2009年1月、大統領がBlackBerryを使い続けることを認める一方、通信相手を上級スタッフと少数の友人に限定し、セキュリティを強化すると公式に説明しました。また大統領のメールは原則として1978年の「大統領記録法(Presidential Records Act)」の対象になるとの見解も示されています。
オバマ氏以前には、ジョージ・W・ブッシュ大統領が就任に伴って電子メールの使用を事実上断念したこともありました。それに対してオバマ氏は、デジタル通信を政治活動の重要なツールとして使っていた世代の大統領でした。そのため単純に端末を取り上げるのではなく、**「大統領がモバイル端末を使うことを前提に、どこまで安全な環境を構築できるか」**という課題にNSAやホワイトハウス側が取り組むことになります。後年のホワイトハウスも、大統領とメールを送受信できる人物は限定され、アドレス自体を推測されにくくするなど複数のセキュリティ対策が存在すると説明しています。
🔐 重要なのは「強力な暗号」だけではない
当時の報道や後年の技術的分析では、BlackBerryの通信を保護するための暗号化技術や専用の通信インフラなど、さまざまな対策が取り上げられました。しかし大統領クラスの端末を守るうえで本質的なのは、単に強力な暗号化アプリを1本インストールすることではありません。**端末・通信経路・サーバー・利用者・通信相手・記録保存をまとめて管理する「多層防御」**が必要になります。たとえば暗号化されたメールであっても、端末そのものがマルウェアに乗っ取られていれば入力前や復号後の文章を盗まれる可能性があります。逆に端末が強固でも、通信相手の端末が侵害されれば秘密は守れません。
オバマ氏のモバイル環境で確認・報道されている対策を整理すると、重要な考え方は次のようになります。
- 🔑 通信の暗号化:傍受されても内容を容易に読めないようにする
- 👥 通信相手を限定:大統領と直接メールできる人物そのものを減らす
- 📎 機能制限:攻撃経路になり得る機能を必要に応じて制限する
- 🗄️ 通信記録の保存:大統領記録法に対応できるようメールをアーカイブ
- 🛡️ 政府管理のインフラ:一般利用とは異なる管理・監視環境を利用
- 🔄 端末・アカウント管理:端末紛失や認証情報流出なども想定する
実際、ホワイトハウスはオバマ政権時代のメールを自動保存しており、退任後には膨大な電子記録が国立公文書記録管理局へ引き継がれました。現在のBarack Obama Presidential Libraryには、2億件以上のメールを含む3億件以上の電子記録が保存されています。つまり大統領用モバイル通信では「第三者に読ませない」という機密性と、「後世の公的記録として残す」という記録管理を同時に成立させる必要があったわけです。
🕵️ 「オバマ専用BlackBerry」の情報には注意点も
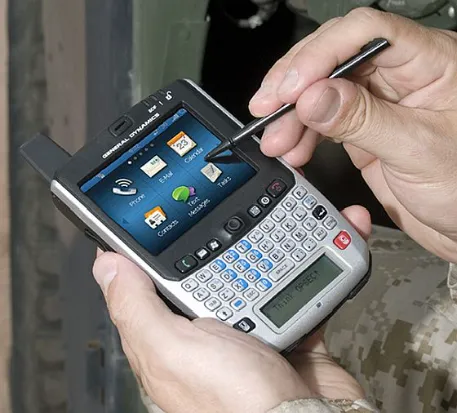
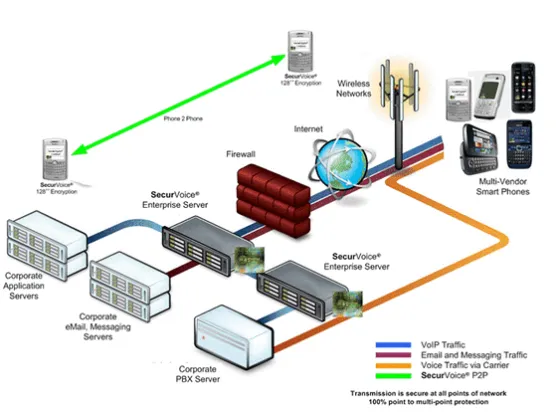
一方、今回の記事で語られている「SecurVoiceを導入したBlackBerryが大統領の主要な安全端末だった」「安全な基地局を大統領と一緒に持ち運んでいた」といった細部については、公開情報だけでは確認できない部分があります。大統領の通信システムは当然ながら詳細が機密化されるため、当時の報道、企業側の説明、写真、技術仕様などから推測された情報も混在しています。したがって、SecurVoiceやP2S構成、安全な基地局といった説明は確定したNSA公式仕様と断定するより、当時報じられた有力な説として区別するのが適切です。
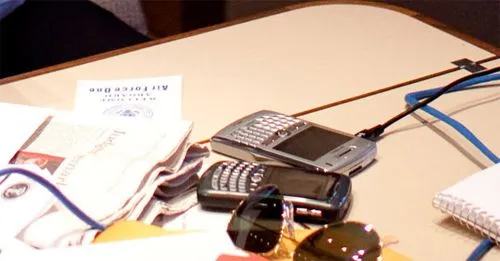
そして興味深いことに、2023年にNSA自身が公開した情報によって、さらに複雑な実態が明らかになっています。NSAはオバマ氏が実際に使用した端末をNational Cryptologic Museumで展示していますが、その中にはBlackBerryだけでなく、NSAが特別に改造したMotorola A840が3台含まれています。NSAによれば、オバマ氏は大統領就任時にそれまでのBlackBerryを使い続けることを望んだものの、その端末では必要なセキュリティ改造を受け入れられず、セキュリティを強化した折りたたみ式携帯電話を使う必要もありました。つまり「NSAがBlackBerryだけを完璧に改造して問題を解決した」という単純な話ではなく、BlackBerryと政府専用に強化された別端末を用途に応じて使い分けていたとみる方が、現在確認できるNSA資料とは整合的です。
🏛️ オバマのスマホ問題が象徴した「政府と市販端末」の転換
このエピソードが興味深いのは、BlackBerryという懐かしい端末そのものより、政府のサイバーセキュリティにおける大きな転換点を象徴していることです。それ以前の最高機密通信では、Sectéraのように政府・軍向けとして最初から設計された専用機器を使うという発想が中心でした。しかしスマートフォンが急速に普及すると、専用端末だけでは利便性やソフトウェアの進化についていくことが難しくなります。そこで「市販技術を利用しながら、暗号化、アクセス制御、端末管理、サーバー管理などを重ねて安全性を高める」という現在のモバイルセキュリティにつながる考え方が重要になっていきました。
同時に、オバマ氏の事例は「安全性を上げるほど便利さが失われる」というセキュリティの基本原則もよく表しています。通信できる人物を限定し、利用できる機能を減らし、政府の管理下に置き、すべての公的通信を保存する――ここまで制約を加えると、外見がBlackBerryでも中身の利用体験は一般ユーザーのスマートフォンとは大きく異なります。それでもオバマ氏がモバイル通信を維持したことは、その後の政府機関におけるスマートフォン活用を考える上でも象徴的な出来事となりました。なお、NSAは大統領退任後に端末から機密データやセキュリティ上の改造を除去しており、2023年8月からオバマ氏が実際に使用したBlackBerryなどをNational Cryptologic Museumで一般展示しています。
🔎 まとめ:守られていたのは「BlackBerry」ではなく通信環境全体
オバマ元大統領のBlackBerryをめぐる話の核心は、特別な暗号化ソフトを入れれば大統領でも市販スマホを安全に使える、という単純なものではありません。通信相手の限定、端末の機能制限、政府管理の通信環境、メールの保存、アカウント管理、そして必要に応じた専用端末との併用まで含めて安全性を確保していました。実際、ホワイトハウスは2009年時点でBlackBerryの利用を認めながらも、利用範囲を限定した「妥協」であることを明らかにしています。現在ではスマートフォンによる暗号通信やMDM(モバイルデバイス管理)は珍しくありませんが、国家元首という極端に高いリスクを持つユーザーを相手に、この問題へ本格的に取り組んだ事例としてオバマ氏の「BlackBerry問題」は非常に興味深い歴史といえるでしょう。
📚 参考・出典
・NSA「President Obama’s NSA-Modified Cell Phones on Display at the National Cryptologic Museum」
・Obama White House Archives「Press Briefing 1/22/09」
・Obama White House Archives「Presidential Records Act of 1978 meets web-based social media」
・Barack Obama Presidential Library「Electronic Records Guide」
・NSA「Former President Obama’s mobile devices」
・Electrospaces「How Obama’s BlackBerry got secured」(2013年。当時の技術情報・報道をまとめた二次資料)