OpenAIは、AIを活用してソースコードのセキュリティ上の問題を発見・検証するツール「Codex Security CLI」を、オープンソースとしてGitHub上に公開しました。2026年3月に発表されたセキュリティレビューAI「Codex Security」をコマンドラインから利用できるようにしたもので、リポジトリ全体の脆弱性スキャン、検出結果の管理、修正内容の検証、CI/CDへの組み込みなどに対応しています。従来は専門的なセキュリティ知識や複数の解析ツールが必要だった作業を、AIエージェントによって効率化できる点が特徴です。さらに、公開されたリポジトリにはTypeScript向けSDKも含まれており、独自の開発ツールや自動化システムとの連携も可能になりました。ソースコードを作成するAIから、作成されたコードの安全性を継続的に検証するAIへと、Codexの活用範囲が広がっています。
🚀 Codex Security CLIとは?AIが脆弱性の発見から修正確認まで支援
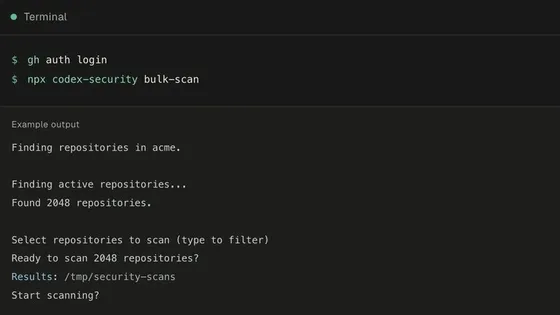
Codex Security CLIは、OpenAIのAIエージェントを利用してプログラムのセキュリティレビューを実行するコマンドラインツールです。2026年3月に登場したCodex Securityの機能を、ターミナルや自動化スクリプトから利用できるようにしたもので、GitHubの公式リポジトリから入手できます。一般的な静的解析ツールは、既知の危険なコードパターンやルールに基づいて問題を検出することが中心ですが、AIを活用したセキュリティレビューでは、アプリケーションの構造や処理の流れ、認証・認可の仕組みなどを文脈に沿って調査できることが期待されています。Codex Security CLIではリポジトリ全体だけでなく、特定のフォルダーや変更差分に対象を絞ったスキャンにも対応。疑わしい問題の検証、修正パッチの生成、修正済みコードの再確認などを支援します。ただし、AIが発見した脆弱性が必ず実在するとは限らず、検出漏れも起こり得るため、最終的には開発者やセキュリティ担当者による確認が重要です。
🛠️ GitHubで公開!Codex Security CLIの導入方法と主な機能
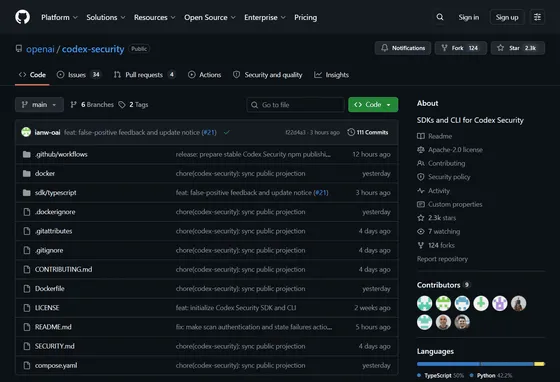
公開された公式リポジトリ「openai/codex-security」には、コマンドラインツールに加えてTypeScript SDKやGitHub Actionsとの連携機能が収録されています。ライセンスはApache License 2.0であり、ソースコードの確認や改変、ライセンス条件に従った再配布が可能です。公式READMEによると、CLIの導入には対応するNode.js環境とPython 3.10以降が必要で、npmを利用してパッケージをインストールできます。インストール後は認証を行い、対象リポジトリのディレクトリでスキャンを実行する流れです。また、スキャン結果は保存・参照でき、脆弱性の重大度や重複、修正状況などを継続的に管理する機能も用意されています。ここで注意したいのは、ツール本体がオープンソースであることと、AIによる解析サービスを無制限に無料利用できることは別という点です。実際のスキャンには利用可能な認証情報やモデルへのアクセス権限が必要で、プランやAPIの利用条件によってはレート制限や費用が発生します。
📋 Codex Security CLIでできる主なこと
- 🔍 脆弱性スキャン: リポジトリ全体、特定のフォルダー、Gitの変更差分を対象に解析
- 🛡️ 問題の検証: AIが発見した脆弱性候補を調査し、誤検知の可能性を確認
- 🔧 修正支援: 問題を解消するためのパッチ生成と修正後の再検証
- 📂 履歴管理: 過去のスキャン結果や重複した指摘、修正状況を記録
- ⚙️ CI/CD連携: GitHub Actionsなどに組み込み、定期的なセキュリティチェックを自動実行
- 📊 レポート出力: SARIF、JSON、CSVなどの形式で結果を出力し、既存の管理システムと連携
⚙️ Codexプラグインとの違いは?CI/CDや複数リポジトリの管理に強み
Codex Securityには、Codexの開発環境から利用するプラグインと、単独で実行できるCLI・SDKという異なる利用方法があります。プラグインは、現在作業しているリポジトリに対してセキュリティレビューを実施したい場合に適しており、開発中のコードについてAIに直接質問しながら脆弱性を調査できます。一方、Codex Security CLIは、複数のリポジトリを長期間にわたって監視し、スキャン結果を保存・比較するような運用を想定しています。例えば、企業が管理する複数のWebサービスを定期的にスキャンしたり、GitHubへのコード変更時にセキュリティチェックを自動実行したりする用途です。さらに、SARIF形式で解析結果を出力できるため、GitHubのコードスキャン機能などと組み合わせた管理にも対応できます。ソフトウェア開発では、コードを書いた後にまとめてセキュリティを確認するのではなく、開発工程の早い段階から安全性を検証する「Shift Left」という考え方が重視されています。Codex Security CLIは、こうしたDevSecOpsの実践をAIによって効率化するツールとして位置づけられます。
💻 Codex Security CLIの基本的な実行例
公式READMEに記載されている導入方法では、npmを利用してCLIをインストールし、認証後にスキャンを実行できます。
npm install --global @openai/codex-security
cs login
cs scan .
特定フォルダーのスキャンや、Gitの変更差分に限定した解析も可能です。
cs scan . --path src
cs scan . --diff origin/mainこれらのコマンドは、対応するNode.js・Python環境と利用可能な認証情報が設定されていることを前提としています。なお、csはcodex-securityコマンドの短縮名です。
⚠️ レート制限やAIの誤検知に注意!安全な導入に必要なポイント
公開直後のHacker Newsでは、オープンソース化を歓迎する声が寄せられる一方、スキャン中にアカウントのレート制限へ到達し、処理が停止したという報告も見られました。開発関係者による説明では、当時の実装には中断したスキャンをそのまま再開できない制約があり、表示されるメッセージが実際の動作を十分に説明できていないことも指摘されています。その後、公式リポジトリではスキャン範囲の確認や中断時の処理に関するドキュメントが整備され、複数リポジトリを対象とする運用方法も案内されています。ただし、すべてのスキャンが自動的に再開できるわけではなく、実行条件や利用制限については最新の公式ドキュメントを確認する必要があります。また、AIによる脆弱性解析は従来の静的解析や依存関係スキャンを完全に置き換えるものではありません。誤検知や見逃しを考慮し、既存のセキュリティ対策と組み合わせて運用することが重要です。特にCI/CDに導入する場合は、APIキーの適切な管理、実行権限の最小化、外部から提出されたコードの取り扱い、解析コストの上限設定などにも注意が必要です。
📝 まとめ:Codex Security CLIの公開でAIによる脆弱性対策が身近に
OpenAIが公開した「Codex Security CLI」は、AIによる脆弱性の発見・検証・修正支援を、コマンドラインやCI/CDから利用できるオープンソースツールです。GitHub上でソースコードが公開され、TypeScript SDKやGitHub Actionsとの連携にも対応しているため、個人開発から企業の継続的なセキュリティ運用まで幅広い活用が期待されます。一方で、AIモデルの利用条件や解析コスト、誤検知への対応には注意が必要です。今後は、AIを利用してコードを生成するだけでなく、生成されたコードの安全性をAIで継続的に検証する開発スタイルがさらに普及していく可能性があります。
📚 参考・出典
- GitHub — OpenAI公式「Codex Security CLI / SDK」リポジトリ
- OpenAI — Codex Security: now in research preview(2026年3月6日)
- OpenAI — Codex Security公式ドキュメント
- GitHub — Codex Security CLIの利用方法・設定・スキャンオプション
- GitHub — Codex Security GitHub Actions連携ガイド
- OWASP — DevSecOps Guideline(開発工程におけるセキュリティ対策)